PHP2Shell is de naam voor twee kritieke kwetsbaarheden in PHP (CVE-2026-109618 en CVE-2026-109619), bekendgemaakt op 21 oktober 2026. Een aanvaller kan daarmee zonder in te loggen code uitvoeren op een webserver en geheugen uitlezen. Het lek treft vrijwel alle PHP-versies van de afgelopen tien jaar.
PHP-lek PHP2Shell: is dit hét moment voor een WordPress-alternatief?
Op 21 oktober 2026 kreeg een groot deel van het internet een probleem. Twee kritieke lekken in PHP, samen PHP2Shell genoemd, maken het mogelijk om zonder in te loggen code uit te voeren op een webserver. WordPress, WooCommerce, Drupal en Joomla draaien allemaal op PHP. Hostingpartijen haalden websites uit voorzorg offline en eigenaren van WordPress-sites ontdekten dat een WordPress-update dit keer niets oplost. Onze klanten merkten er niets van: hun websites en webshops draaien op Umbraco en Shopify, en die gebruiken geen PHP. In deze insight lees je wat er precies aan de hand is met het PHP-lek, wat je nu moet doen als je een WordPress-website hebt, en wanneer overstappen slimmer is dan blijven patchen.
In het kort
- Het PHP-lek PHP2Shell is ernstig. Het gaat om CVE-2026-109618 en CVE-2026-109619, allebei met een risicoscore van 9,2 uit 10. Een aanvaller kan zonder inloggegevens code uitvoeren op de server.
- Het lek zit in PHP zelf, niet in WordPress of een plugin. Een WordPress-update helpt dus niet. Alleen een gepatchte PHP-versie lost het op: 8.2.35, 8.3.36, 8.4.27 of 8.5.12.
- Oude PHP-versies krijgen geen officiële fix. Draait je site op PHP 8.1 of ouder, dan moet je eerst upgraden. Juist dan breken oude thema's en plugins.
- Ook gegevens kunnen op straat liggen. Via het lek kan geheugen van de server worden uitgelezen, met daarin wachtwoorden, tokens en API-sleutels.
- Umbraco en Shopify hebben geen last van PHP2Shell. Umbraco draait op Microsoft .NET, Shopify is een volledig beheerd platform waarop jij geen PHP-server hebt.
- Overstappen kan sneller dan je denkt. Met AI nemen we de content van je huidige site over, en met een redirectplan behoud je je posities in Google.
Klaar voor een website zonder PHP-zorgen?
Lag jouw WordPress-site deze week plat, of weet je niet zeker of hij veilig is? Vraag een gratis migratiescan aan. Binnen een week weet je hoe kwetsbaar je huidige site is, of Umbraco of Shopify beter past en wat een overstap kost en duurt.
Wat is het PHP-lek PHP2Shell?
PHP is de programmeertaal waarop het grootste deel van het web draait. Volgens W3Techs gebruikt bijna 70% van de websites waarvan de servertaal bekend is PHP. Daar horen WordPress, WooCommerce, Drupal, Joomla en Magento bij.
Onderzoekers van Wiz vonden in augustus 2026 een reeks fouten in de kern van PHP. Ze deden dat met hulp van AI-modellen, die ook hielpen bij het bouwen van een werkende aanval. Volgens Wiz is elke PHP-versie van de afgelopen tien jaar kwetsbaar voor minstens één van de fouten. In hun tests namen ze de nieuwste versies van WordPress, Drupal en Joomla over, zonder in te loggen.
Er zijn twee gevolgen:
- Overname van de server. Een aanvaller kan eigen code uitvoeren. Denk aan een achterdeur, malware of het plaatsen van spam- en phishingpagina's.
- Uitlezen van geheugen. Ook zonder volledige overname kan een aanvaller stukken servergeheugen uitlezen. Daarin staan soms wachtwoorden, sessietokens en API-sleutels, bijvoorbeeld van je betaalprovider of je mailingtool. Dat maakt het lek ook een datalek-risico.
Tijdlijn van het PHP-lek
| Wanneer | Wat |
|---|---|
| 19 augustus 2026 | Wiz ontdekt de eerste kwetsbaarheid. |
| 24 augustus 2026 | Melding aan het beveiligingsteam van PHP. |
| 20 oktober 2026 | Details lekken uit vóór de geplande, gecoördineerde bekendmaking. |
| 21 oktober, ochtend | Cloudflare meldt de eerste aanvallen en zet tijdelijke firewallregels in. Hostingpartijen halen sites en PHP-diensten uit voorzorg offline. |
| 21 oktober, rond 16:00 uur | PHP brengt de gepatchte versies 8.2.35, 8.3.36, 8.4.27 en 8.5.12 uit. |
Waarom een WordPress-update je nu niet helpt
Bij de meeste WordPress-incidenten is het advies simpel: update WordPress en je plugins. Dit keer niet. WordPress.org meldt dat er geen WordPress-update nodig of gepland is, omdat de fout in PHP zit. De oplossing ligt bij je hostingpartij of bij wie je server beheert.
En daar wringt het. Veel WordPress-sites draaien nog op PHP 8.1, 8.0 of zelfs 7.4. Die versies krijgen van PHP geen reguliere updates meer. Er bestaan wel minimale noodfixes, maar die zijn bedoeld voor wie PHP zelf compileert. Voor een gewone website betekent het: upgraden naar PHP 8.2 of hoger.
Juist die upgrade is vaak de reden dat een site op een oude versie bleef staan. Oudere thema's en plugins werken niet altijd op een nieuwe PHP-versie. Het resultaat is een pijnlijke keuze:
- PHP upgraden, met het risico dat je site of je checkout breekt;
- niets doen, en kwetsbaar blijven voor een lek dat al actief wordt misbruikt;
- de site offline halen tot het is opgelost. Dat adviseren onder meer WordPress.org en het NCSC voor wie niet direct kan patchen.
Voor veel ondernemers voelt dit als vastzitten. De website is niet meer veilig bij te werken zonder dat er eerst flink aan gesleuteld moet worden.
Wat moet je nu doen als je een WordPress-website hebt?
Blijf je voorlopig op WordPress? Loop dan deze stappen door, het liefst vandaag nog:
- Check je PHP-versie. In WordPress vind je die onder Extra › Sitediagnose › Info › Server.
- Vraag je hostingpartij om bevestiging dat de patch van 21 oktober is geïnstalleerd. Sommige Linux-distributies passen de fix toe zonder het versienummer te veranderen, dus vraag het expliciet.
- Draai je op PHP 8.1 of ouder? Plan een upgrade naar 8.2 of hoger. Test die eerst op een kopie van je site, zeker als je een webshop hebt.
- Controleer op sporen van een hack. Kijk naar onbekende beheerders, plugins of bestanden, onverklaarbare foutmeldingen (HTTP 500) en vreemde redirects.
- Wijzig wachtwoorden en sleutels. Vervang API-sleutels van betaalproviders, koppelingen en mailingtools. Door het geheugenlek kunnen die uitgelezen zijn.
- Gebruik je UpdraftPlus met UpdraftCentral? Verwijder je UpdraftCentral-sleutels. Daarover hieronder meer.
- Zorg voor een schone back-up van vóór 21 oktober, buiten je eigen server.
Tip: een firewallregel van Cloudflare of je host is een extra laag, geen oplossing. Alleen een gepatchte PHP-versie dicht het lek.
Niet het eerste WordPress-incident deze maand
PHP2Shell kwam niet uit het niets. Op 18 en 19 oktober installeerden aanvallers achterdeuren op WordPress-sites via gestolen sleutels van UpdraftCentral, het beheerdashboard van de populaire back-upplugin UpdraftPlus. Volgens Patchstack kwamen er in dat tijdvak 99 verschillende achterdeur-plugins voorbij. Een update van de plugin hielp ook toen niet: de sleutels moesten worden verwijderd.
Het patroon is steeds hetzelfde. Een WordPress-website is een stapel van onderdelen van verschillende makers: de server, PHP, WordPress zelf, een thema en vaak tientallen plugins. Elke laag kan een lek bevatten, en jij bent verantwoordelijk voor het bijhouden van allemaal. Nu AI het vinden van kwetsbaarheden versnelt, zoals bij PHP2Shell, wordt die stapel alleen maar lastiger te bewaken.
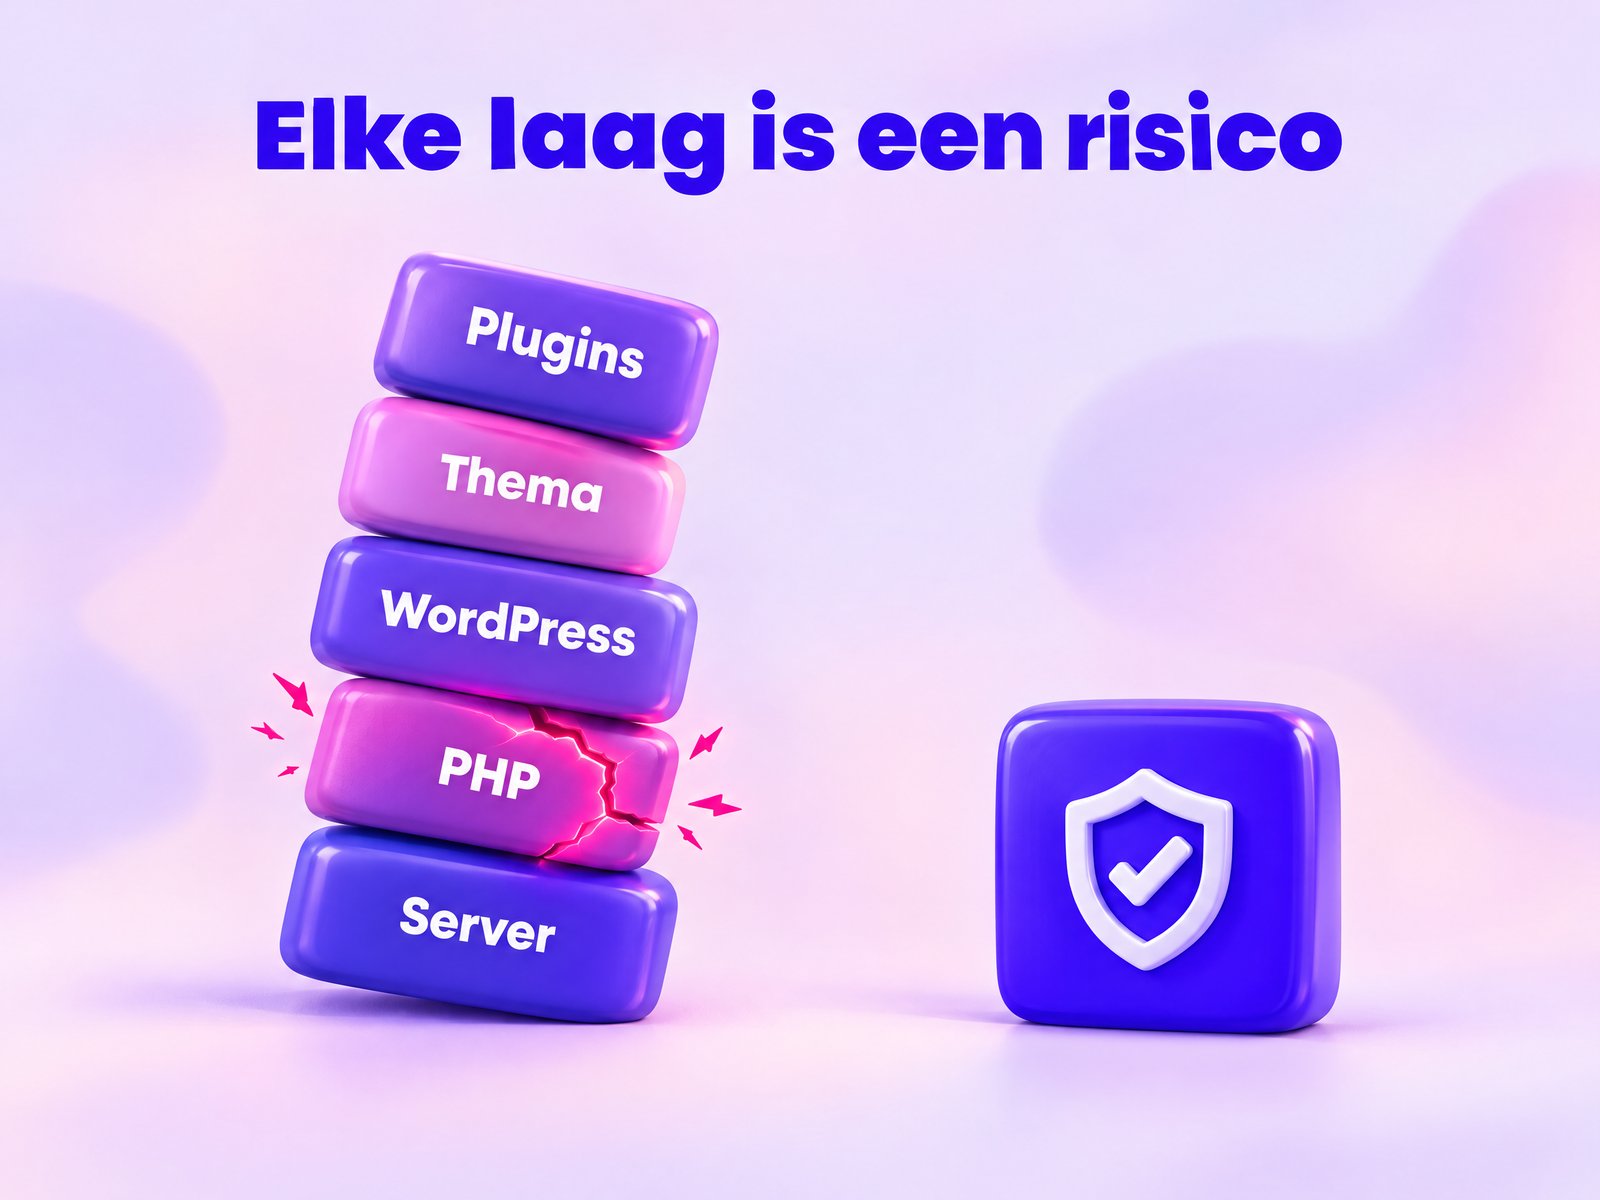
Een WordPress-site is een stapel van onderdelen. Elke laag is een risico dat je zelf moet bijhouden.
Daarmee is WordPress geen slecht systeem. Een goed onderhouden WordPress-site met weinig plugins kan prima veilig zijn. Maar het vraagt structureel onderhoud, en dat ontbreekt bij veel bedrijfssites.
Waarom onze klanten geen last hebben van het PHP-lek
Bij Nedfinity bouwen we websites in Umbraco en webshops in Shopify. Op 21 oktober hoefden we geen enkele site offline te halen. Dat is geen geluk, maar een gevolg van de techniek.
Umbraco: gebouwd op .NET, niet op PHP
Umbraco is een open-source CMS dat draait op Microsoft .NET. Er zit geen PHP in, dus PHP2Shell raakt het niet. Daarnaast:
- Microsoft brengt elke maand beveiligingsupdates uit voor .NET;
- Umbraco werkt met versies met langdurige ondersteuning (LTS), met een vast updateschema;
- uitbreidingen maken we grotendeels zelf, in plaats van tientallen plugins van onbekende makers te stapelen;
- je hebt geen omkijken naar updates: wij beheren ze voor je, of ze lopen geautomatiseerd via Umbraco Cloud.
Updates zonder omkijken. Bij Umbraco kies je zelf hoe je het onderhoud regelt. Wij voeren de updates voor je uit, testen ze en zetten ze live, zodat beveiligingsfixes nooit blijven liggen. Of je kiest voor Umbraco Cloud, waar beveiligingspatches automatisch worden doorgevoerd. In beide gevallen hoef je er zelf niets voor te doen.
Eerlijk is eerlijk: geen enkel systeem is onkwetsbaar, ook .NET niet. Het verschil zit in een kleiner aanvalsoppervlak en in onderhoud dat geregeld is. Daarom kiezen overheden, zorginstellingen en financiële dienstverleners vaak voor Umbraco.
Shopify: jij hebt geen server om te patchen
Shopify is een volledig beheerd platform. Hosting, servers, beveiliging en updates regelt Shopify voor alle webshops tegelijk. Shopify is PCI DSS Level 1-gecertificeerd, de hoogste norm voor het verwerken van betaalgegevens. Apps draaien niet op jouw server, maar praten via afgeschermde koppelingen met je winkel. Een lek zoals PHP2Shell is voor een Shopify-ondernemer dus geen taak op het bureau.
Umbraco vs WordPress vs Shopify: beveiliging vergeleken
| WordPress / WooCommerce | Umbraco | Shopify | |
|---|---|---|---|
| Techniek | PHP | Microsoft .NET (C#) | Volledig beheerd platform (SaaS) |
| Kwetsbaar voor PHP2Shell | Ja, tot PHP is gepatcht | Nee | Nee |
| Wie doet de updates? | Jij of je bureau: PHP, WordPress, thema en elke plugin | Wij als bureau, of automatisch via Umbraco Cloud | Shopify, automatisch |
| Uitbreidingen | Tienduizenden plugins, wisselende kwaliteit | Beperkt aantal packages, veel maatwerk | App Store met beoordeelde apps |
| Past bij | Kleine sites met actief onderhoud | Zakelijke websites met hoge eisen aan veiligheid en koppelingen | Webshops die willen groeien |
Welk WordPress-alternatief past bij jou?
Een goed advies begint bij je doelen, niet bij een systeem. Gebruik deze vuistregels:
- Heb je een webshop op WooCommerce? Kies Shopify. Je bent af van hosting, PHP-versies en pluginupdates, en je krijgt een snellere checkout. Lees hoe een WooCommerce migratie naar Shopify werkt.
- Heb je een zakelijke website met veel content, meerdere talen of koppelingen met andere systemen? Kies Umbraco. Je redacteuren krijgen een overzichtelijke beheeromgeving en jij een platform dat veilig blijft zonder pluginstapel.
- Heb je een kleine site die actief wordt onderhouden, op een recente PHP-versie en met weinig plugins? Dan kan WordPress prima blijven. Zorg wel voor een vast onderhoudscontract.
Zo snel en eenvoudig verloopt een overstap van WordPress
De grootste zorg bij een migratie is vaak de content. Tientallen pagina's, honderden blogs of duizenden producten overzetten klinkt als maanden werk. Dat is het niet meer.
Content overnemen met AI
We lezen je bestaande website volledig uit: pagina's, blogs, producten, afbeeldingen en metadata. Met AI zetten we die content om naar de structuur van je nieuwe Umbraco-site of Shopify-winkel. Teksten komen in de juiste blokken, producten krijgen hun varianten en afbeeldingen, en SEO-titels en meta-omschrijvingen gaan mee. Daarna controleert een van onze specialisten alles. Hoe we AI inzetten bij migraties, lees je ook in onze insight over de Umbraco 17 upgrade.
Het stappenplan
| Stap | Wat we doen |
|---|---|
| 1. Migratiescan | We brengen je huidige site, plugins, koppelingen en beveiligingsrisico's in kaart en adviseren Umbraco of Shopify. |
| 2. Content met AI | Pagina's, blogs en producten worden automatisch overgezet en door ons gecontroleerd. |
| 3. Ontwerp en bouw | We zetten je huisstijl door in het nieuwe platform en koppelen je systemen, zoals boekhouding, CRM of voorraad. |
| 4. Redirects en SEO | Elke oude URL krijgt een 301-redirect naar de juiste nieuwe pagina, zodat je posities in Google meegaan. |
| 5. Livegang | We zetten je domein om, testen alles en houden de eerste weken je vindbaarheid in de gaten. |
Een bedrijfswebsite staat zo vaak binnen enkele weken live. Voor een webshop hangt de doorlooptijd af van je assortiment en koppelingen. Meer over het behoud van je vindbaarheid lees je op onze pagina over SEO, en over het overstappen naar Shopify op onze pagina migratie naar Shopify.
Conclusie: het PHP-lek is een wake-upcall
PHP2Shell is binnen een paar dagen gedicht voor wie zijn zaken op orde heeft. Maar het laat zien hoe kwetsbaar een website is die afhangt van een lange keten van onderdelen die je zelf moet bijhouden. Heb je de afgelopen dagen zitten zweten, of weet je nog steeds niet welke PHP-versie je site draait? Dan is dit een goed moment om te kiezen voor een platform waarbij beveiliging gewoon geregeld is.
Bronnen: Wiz Research: PHP2Shell, Patchstack: PHP major vulnerability alert, Patchstack: UpdraftCentral key compromise, NCSC-NL: php2shell, Codeable: PHP security release 21 oktober 2026, Search Engine Journal: critical PHP core security flaws.
FAQ
Veelgestelde vragen over het PHP-lek en WordPress
Is mijn WordPress-website kwetsbaar voor het PHP-lek?
Ja, zolang de server waarop je site draait nog geen gepatchte PHP-versie heeft. Veilig zijn PHP 8.2.35, 8.3.36, 8.4.27 en 8.5.12 of hoger, of een gepatcht pakket van je hostingpartij. Draai je op PHP 8.1 of ouder, dan moet je eerst upgraden.
Helpt een WordPress-update tegen het PHP-lek?
Nee. Het lek zit in PHP, niet in WordPress of een plugin. WordPress.org heeft aangegeven dat er geen WordPress-update nodig of gepland is. Alleen een PHP-update door je hostingpartij of serverbeheerder lost het op.
Mijn WordPress-website is gehackt. Wat nu?
Haal de site offline of zet hem in onderhoudsmodus, en laat je host de PHP-patch bevestigen. Zet een schone back-up van vóór 21 oktober terug, verwijder onbekende beheerders, plugins en bestanden, en wijzig alle wachtwoorden en API-sleutels. Twijfel je, laat dan een specialist meekijken voordat je de site weer online zet.
Is Umbraco veiliger dan WordPress?
Umbraco draait op Microsoft .NET en heeft daardoor geen last van PHP-lekken zoals PHP2Shell. Het werkt met minder externe uitbreidingen en vaste, langdurig ondersteunde versies. Geen systeem is onkwetsbaar, maar het aanvalsoppervlak is kleiner. En je hebt geen omkijken naar updates: die beheren wij voor je, of ze lopen geautomatiseerd via Umbraco Cloud.
Heeft Shopify last van het PHP-lek?
Nee. Shopify is een volledig beheerd platform. Als Shopify-ondernemer heb je geen eigen PHP-server, en hosting, beveiliging en updates worden door Shopify geregeld.
Hoe lang duurt een overstap van WordPress naar Umbraco of Shopify?
Een bedrijfswebsite staat vaak binnen enkele weken live, omdat we de content met AI overnemen. Bij een webshop hangt het af van het aantal producten en koppelingen. In de gratis migratiescan krijg je een concrete planning.
Verlies ik mijn Google-posities als ik overstap?
Niet als de migratie goed wordt voorbereid. Met een redirectplan stuurt elke oude URL door naar de juiste nieuwe pagina, en we nemen SEO-titels en meta-omschrijvingen mee. Zo neem je je vindbaarheid mee naar het nieuwe platform.
Klaar voor een website zonder PHP-zorgen?
Wacht niet op het volgende lek. Vraag een gratis migratiescan aan. Binnen een week weet je hoe veilig je huidige WordPress-site is, of Umbraco of Shopify beter past en wat een overstap kost.

Over de auteur
Als eigenaar van Nedfinity heb ik inmiddels al 25 jaar ervaring binnen de online wereld. Ik ben strategisch gesprekspartner voor online projecten en weet alles over de laatste ontwikkelingen van e-commerce, AI, development en digital marketing.
Schrijf je in voor onze nieuwsbrief
Blijf op de hoogte
Wat klanten zeggen
485+ tevreden klanten gingen je voor
Onze klanten: ambitieuze opdrachtgevers met gedeelde groeidoelen.
Effectieve oplossingen voor wie durft te groeien. Hiernaast presenteren wij een selectie van de ambitieuze merken waarmee wij samenwerken. Ze kozen Nedfinity omdat wij bewezen hebben hun visie te kunnen vertalen naar meetbare online resultaten. Door middel van doelgerichte marketingcampagnes, gebaseerd op diepgaande kennis, heldere data en bewezen ervaring, realiseren wij voor deze opdrachtgevers duurzame online groei en concurrentievoordeel.


Renzo Koning
Sluit je aan bij 485+ tevreden klanten.
